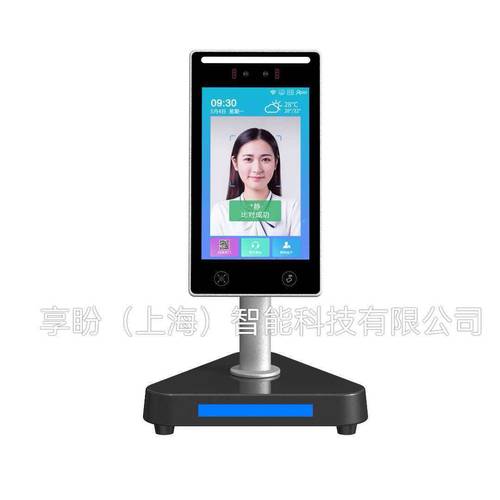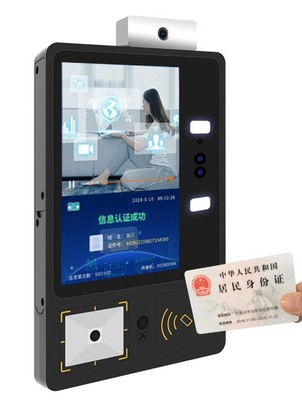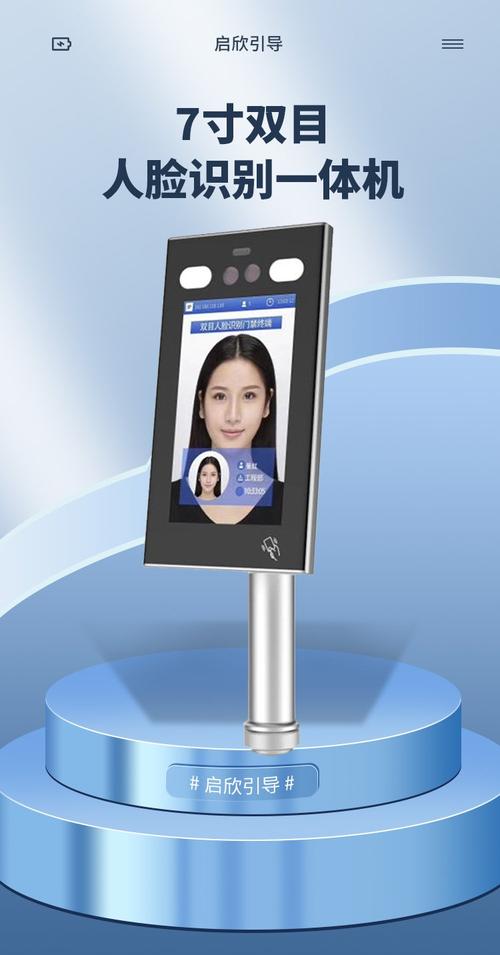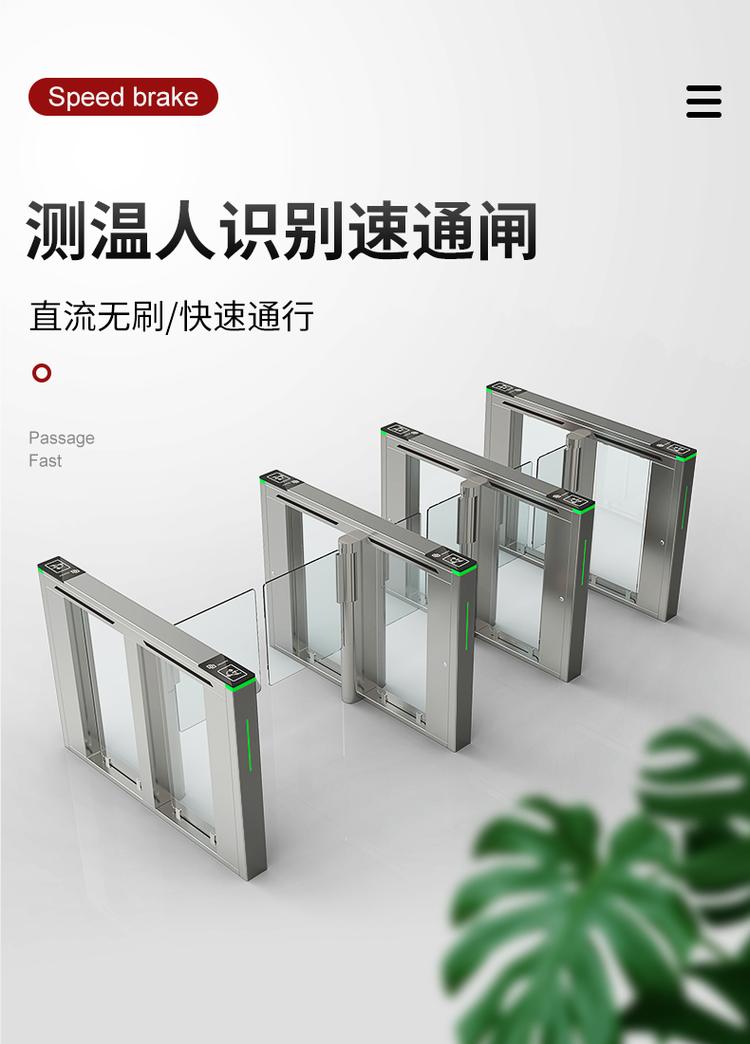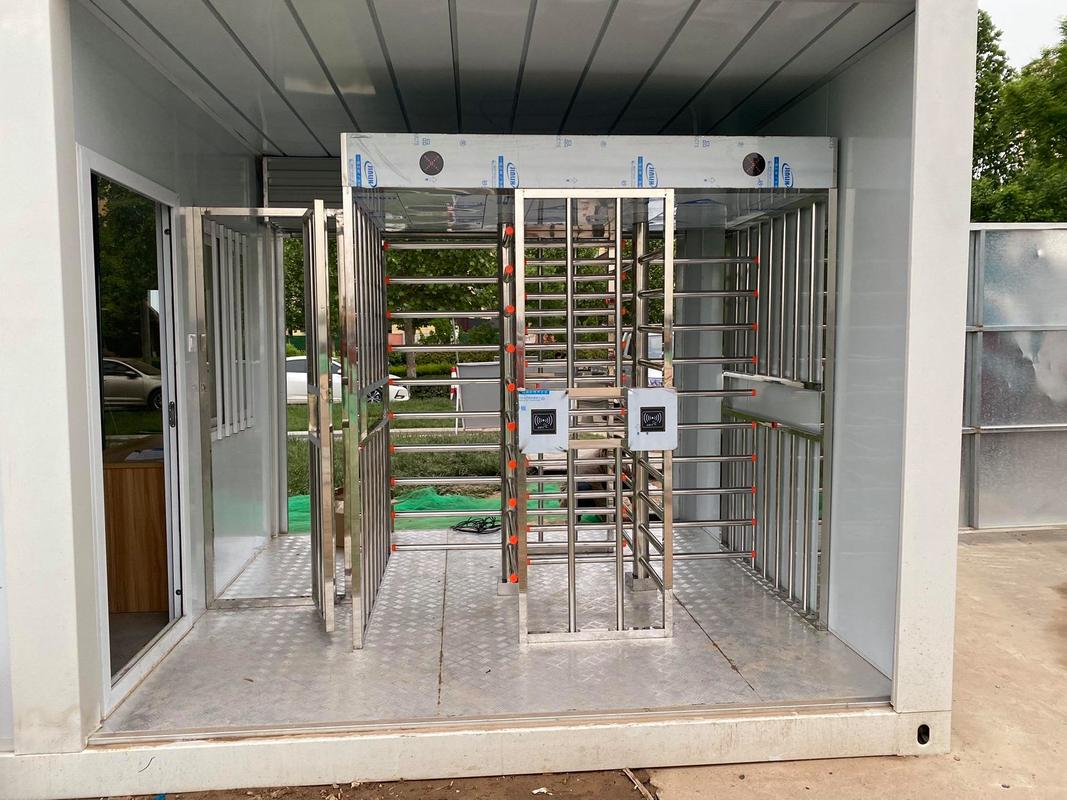
随着人脸识别技术在安防、支付、门禁等领域的广泛应用,泉州地区涌现出不少人脸识别设备的招商加盟项目。人脸信息作为敏感生物特征数据,一旦泄漏将造成不可逆的风险。本文将从设备技术、加盟模式、法律合规等角度,分析泉州人脸识别加盟设备存在的信息泄漏风险,并提出防范建议。
一、人脸识别设备的信息泄漏风险点
- 设备端存储风险:部分加盟设备为降低成本,采用本地存储人脸特征值或原始图像,若设备被物理接触或通过漏洞攻击,数据可能被窃取。
- 传输安全风险:设备与云端服务器通信时,若未采用加密传输(如TLS),数据在公网传输过程中可能被截获。
- 云端平台风险:加盟商通常使用总部提供的云管理平台,若平台安全防护不足(如弱口令、未修复漏洞),可能导致大规模数据泄露。
- 供应链风险:设备生产环节若引入不可靠的组件或软件,可能预置后门,导致数据被非法回传。
- 加盟商管理风险:加盟商技术能力参差不齐,可能存在违规导出数据、默认密码未修改、设备随意放置等操作隐患。
二、泉州地区加盟模式下的特有风险
- 品牌方与加盟商责任不清:部分招商项目仅提供设备,未明确数据安全责任,一旦发生泄漏,用户维权困难。
- 低价竞争导致安全缩水:为抢占市场,部分加盟设备省略安全模块(如安全芯片、加密传输),增加泄漏概率。
- 应用场景多样:泉州制造业、零售业、社区等场景对人脸识别需求各异,部分场景(如工厂考勤、商铺会员)缺乏严格的数据保护措施。
三、法律合规要求
《个人信息保护法》将人脸信息列为敏感个人信息,要求单独同意、告知处理目的,并采取严格保护措施。《信息安全技术 人脸识别数据安全要求》国家标准进一步规定了数据采集、存储、使用等环节的安全要求。加盟设备若未满足合规要求,将面临行政处罚和民事赔偿风险。
四、风险防范建议
- 选择合规品牌:加盟前审查设备是否通过国家安全认证(如公安部安全与警用电子产品质量检测),是否支持数据加密和本地脱敏。
- 明确数据责任:在加盟合同中约定数据所有权、使用范围和安全责任,要求品牌方提供安全更新和技术支持。
- 强化设备管理:关闭不必要的远程访问,定期修改默认密码,及时安装安全补丁;对存储数据加密,避免本地留存原始人脸图像。
- 隔离敏感场景:对高敏感场景(如支付、门禁)采用活体检测和加密传输,并优先选择通过安全评估的云平台。
- 加强人员培训:对加盟商和操作人员进行数据安全培训,建立数据访问审计制度。
五、结论
泉州人脸识别招商加盟设备确实存在信息泄漏风险,主要源于设备安全能力不足、加盟管理松散和合规意识薄弱。投资者应谨慎评估品牌方的安全资质,落实技术和管理措施,确保在合规前提下开展业务,避免因数据泄漏造成法律和声誉损失。